2026.11.11 Szerda, Márton
napja van
GBP 435 | CHF 396 | USD 324 | EUR 363
KERESÉS
Kínai férfi támadta meg az egyik magyar telekommunikációs cég ügyfeleit
Mozgó autóba szerelt speciális rádiófrekvenciát kibocsátó műszerekkel támadta meg egy kínai csaló az egyik közismert telekommunikációs cég ügyfeleit. Az SMS Blaster támadás egy új elkövetési forma Európában is. Magyarországon pedig ez volt az első ilyen eset, ami több mint 88 ezer alkalommal okozott problémát a mobiltelefonos ügyfeleknek. Úgy tudjuk, hogy ezen SMS Blaster csalás csak a 2G-vel működő hálózatoknál, rendszereknél hatásos. A kínai csaló vesztét az NMHH mérésügyi igazgatóságának speciális mérőautói okozták.
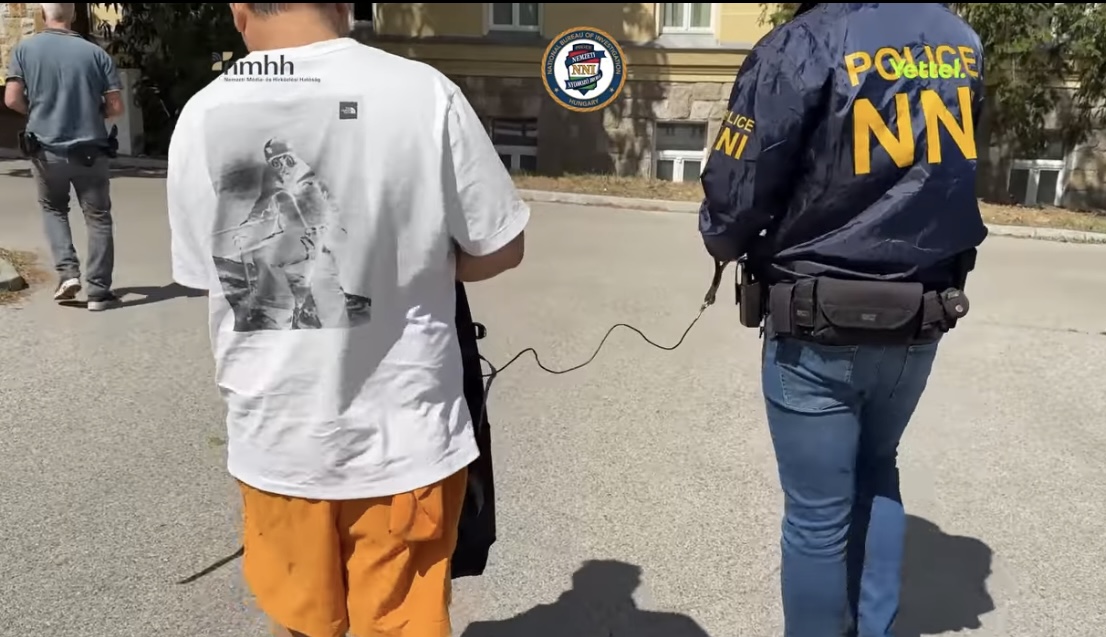
Egy magyarországi mobilszolgáltató július közepén olyan, térben folyamatosan változó hálózati rendellenességeket észlelt, amelyeket nem lehetett visszavezetni hagyományos műszaki hibára. Az anomália több mint gyanús volt. Így július 17-én továbbították az adatokat a Nemzeti Nyomozó Irodának , miközben több ügyfél is arról tájékoztatta a rendőrséget, hogy közlekedési jogsértésre hivatkozó SMS-eket kaptak. A különös üzenetekben azt állították, hogy a címzett járművével közlekedési jogsértést követtek el Budapesten, és a részletek megtekintéséhez, illetve az ügy rendezéséhez egy internetes hivatkozás megnyitását kérték. Feladóként a „RENDORSEG” megnevezés jelent meg, a link azonban nem a rendőrség hivatalos ügyintézési felületére vezetett, hanem a csaló vagy csalók oldalára. A szolgáltatói hálózati adatok, az ügyfélbejelentések, valamint az üzenetek érkezési helyének és idejének elemzése alapján az NNI kibernyomozóiban és a telekommunikációs szolgáltató szakembereiben felmerült, hogy az eseményeket egy úgynevezett Fake eNB, vagyis hamis bázisállomás okozza, melynek célja a tömeges üzenetek megjelenítése. Ez az úgynevezett SMS Blaster támadás, a gyakorlatban a tömeges csaló üzenetek továbbítására kialakított rádiótechnikai eszközrendszer és módszer gyűjtőneve. Ez egy olyan hordozható tárgy, amely valódi bázisállomásnak adja ki magát. Megtévesztő rádiójelet sugároz, ezért a közelében lévő telefonok rövid időre leválhatnak a szolgáltató valódi hálózatáról, és a hamis állomáshoz kapcsolódhatnak. Ezen időszak alatt a telefon szolgáltatói elérése szünetel, egy időre megszakad vagy korlátozottá válik. A támadás tehát egyszerre alkalmas a felhasználók megtévesztésére és az elektronikus hírközlési hálózat rendeltetésszerű működésének akadályozására. A szolgáltatói adatok szerint július 13–22. között 88 235, a hamis bázisállomáshoz kapcsolódással összefüggő hálózati eseményt észleltek. Ez nem a sértettek száma, mivel egy készülék többször is megjelenhetett az észlelések között. Az NNI azaz a magyar FBI Digitális Bűnözés Elleni Főosztály felderítői az adatelemzést követően a rádiófrekvenciás jel forrásának azonosításához több szakmai partnert is bevontak. Így az NMHH is a rendőrök segítségére siettek.
A frekvencia sávot zavarta és ezt használta ez a bázisállomás. Az NMHH több speciális mérőautóval rendelkezik, ezekkel mértük be a mozgó eszközt a képességünk és a tudásunk meg van az ilyen állomások, bázisok bemérésére és mondhatom mindent megtalálunk. Hasonló esetekkel találkoztunk már az elmúlt évtizedekben de ilyen támadással még nem. Ez nekünk is új volt. Az első napon már a nyomára bukkantunk, de bevallom sokat kellett autóznunk. -mondta Bató Tibor, az NMHH Mérésügyi Igazgatóság igazgatója.
A mérések arra utaltak, hogy a berendezést egy mozgó autóban üzemeltetik. Amikor ez bizonyossá vált, a nyomozók néhány nap alatt megszervezték a műveletet, mely során a mozgó egységek és mérőállomások adatai alapján képesek voltak nyomon követni a tettest s ebben az NMMH speciális csapatát a mérésügyi igazgatóságot is segítségül hívták. Július 22-én a jel forrását előbb Budapest területén észlelték, majd onnan dél felé haladt. A hatóságok az M6-os autópályán, majd Baranya megyében is követték a járművet és benne a berendezést. A kocsit végül Pécsen állították meg, és elfogták a 27 éves kínai sofőrt. A jármű átvizsgálása során a hátsó ülésen olyan rádiótechnikai berendezést találtak, amely a gyanú szerint alkalmas volt hamis mobil-bázisállomás működtetésére, a szolgáltatói hálózat befolyásolására és csaló SMS-ek továbbítására. A rendőrség lefoglalta a berendezést és a gépjárművet is.
A kibernyomozók közérdekű üzem ellen elkövetett információs rendszer vagy adat megsértésének bűntettével gyanúsították meg a kínai férfit, majd bűnügyi őrizetbe vették. A bíróság pedig el is rendelte az előzetes letartóztatását.
Az elmúlt két hónapban a lefoglalt berendezés és az elektronikus eszközök adattartalmának elemzései zajlottak, valamint az alkalmazott technológia pontos működésének feltárása, ami szakértői kérdés. Eddig kilenc sértettje van az SMS Blaster támadásnak, az okozott kár összesen 4 802 333 forint. Az eddigi adatok alapján a tettesnek Magyarországon nem volt segítője: mind a bázisállomás szállítását, mind a kezelését, az eszközökre csatlakozást egymaga végezte. -mondta Zsikla Árpád r. százados, az NNI Digitális Bűnözés Elleni Főosztály kiber szakértője.
A nyomozók azt még vizsgálják, hogy a gyanúsítottnak milyen külföldi kapcsolatrendszere és társai lehettek.
A hálózat teljes felderítéséhez az NNI felvette már a kapcsolatot nemzetközi szervezetekkel és külföldi társhatóságokkal is. Az eset érdekessége, hogy az NNI pár nap csúszással külföldről kapott tájékoztatást a nemzetközi társszervektől épp a már felderítés alatt lévő és elfogott SMS Blaster csalók lehetséges felbukkanásáról. Azaz az esetnek lesz még folytatása.
( Csákány Áron )
A frekvencia sávot zavarta és ezt használta ez a bázisállomás. Az NMHH több speciális mérőautóval rendelkezik, ezekkel mértük be a mozgó eszközt a képességünk és a tudásunk meg van az ilyen állomások, bázisok bemérésére és mondhatom mindent megtalálunk. Hasonló esetekkel találkoztunk már az elmúlt évtizedekben de ilyen támadással még nem. Ez nekünk is új volt. Az első napon már a nyomára bukkantunk, de bevallom sokat kellett autóznunk. -mondta Bató Tibor, az NMHH Mérésügyi Igazgatóság igazgatója.
A mérések arra utaltak, hogy a berendezést egy mozgó autóban üzemeltetik. Amikor ez bizonyossá vált, a nyomozók néhány nap alatt megszervezték a műveletet, mely során a mozgó egységek és mérőállomások adatai alapján képesek voltak nyomon követni a tettest s ebben az NMMH speciális csapatát a mérésügyi igazgatóságot is segítségül hívták. Július 22-én a jel forrását előbb Budapest területén észlelték, majd onnan dél felé haladt. A hatóságok az M6-os autópályán, majd Baranya megyében is követték a járművet és benne a berendezést. A kocsit végül Pécsen állították meg, és elfogták a 27 éves kínai sofőrt. A jármű átvizsgálása során a hátsó ülésen olyan rádiótechnikai berendezést találtak, amely a gyanú szerint alkalmas volt hamis mobil-bázisállomás működtetésére, a szolgáltatói hálózat befolyásolására és csaló SMS-ek továbbítására. A rendőrség lefoglalta a berendezést és a gépjárművet is.
A kibernyomozók közérdekű üzem ellen elkövetett információs rendszer vagy adat megsértésének bűntettével gyanúsították meg a kínai férfit, majd bűnügyi őrizetbe vették. A bíróság pedig el is rendelte az előzetes letartóztatását.
Az elmúlt két hónapban a lefoglalt berendezés és az elektronikus eszközök adattartalmának elemzései zajlottak, valamint az alkalmazott technológia pontos működésének feltárása, ami szakértői kérdés. Eddig kilenc sértettje van az SMS Blaster támadásnak, az okozott kár összesen 4 802 333 forint. Az eddigi adatok alapján a tettesnek Magyarországon nem volt segítője: mind a bázisállomás szállítását, mind a kezelését, az eszközökre csatlakozást egymaga végezte. -mondta Zsikla Árpád r. százados, az NNI Digitális Bűnözés Elleni Főosztály kiber szakértője.
A nyomozók azt még vizsgálják, hogy a gyanúsítottnak milyen külföldi kapcsolatrendszere és társai lehettek.
A hálózat teljes felderítéséhez az NNI felvette már a kapcsolatot nemzetközi szervezetekkel és külföldi társhatóságokkal is. Az eset érdekessége, hogy az NNI pár nap csúszással külföldről kapott tájékoztatást a nemzetközi társszervektől épp a már felderítés alatt lévő és elfogott SMS Blaster csalók lehetséges felbukkanásáról. Azaz az esetnek lesz még folytatása.
( Csákány Áron )
2026.11.10 22:37:38
További hírek Életmód témában
- Kínai férfi támadta meg az egyik magyar telekommunikációs cég ügyfeleit
| Életmód | 2026.11.10 22:37 |
- Aki az orvosi ellátást koordinálta a támadás után
| Életmód | 2026.11.10 08:44 |
- Őszinte volt ki is rúgták a szegedi egyetem kancellárját
| Életmód | 2026.11.09 22:16 |
- Meghalt a krakkói lövöldöző
| Életmód | 2026.11.09 09:35 |
- Munkagép okozta a Janaf kőolajvezeték sérülését
| Életmód | 2026.11.08 15:58 |
- Dráma és mészárlás Krakkóban
| Életmód | 2026.11.07 21:34 |
- Furcsa talján retyó
| Életmód | 2026.11.07 09:37 |
- Kamu arannyal verték át és csalták ki a lovát
| Életmód | 2026.11.07 19:47 |
- Bilincsben a 10 fős drogterjesztő banda
| Életmód | 2026.11.06 20:18 |
- Részeg rendőr tört be egy nő otthonába
| Életmód | 2026.11.06 08:26 |
- Váratlanul lemondott Merkely
| Életmód | 2026.11.05 23:26 |
- Falu 30 000 euróért
| Életmód | 2026.11.05 10:59 |
- Reagált az Alkotmánybíróság Patyi biró hatos kartonjára
| Életmód | 2026.11.04 23:08 |
- Trump dühöng
| Életmód | 2026.11.04 08:43 |
Keresés
A megadott szöveget ({{keresosszo.value}}) a cikkekben nem találtuk. Megfelelően írta le?
A megjelenített cikkekben előforduló cimkék
- eletmod
- estiujsag
- nni
- elozetes
- igazgato
- mobiltelefon
- magyar-fbi
- nmhh
- elfogas
- igazgatosag
- yettel
- kinai-gyanusitott
- sms-balester
- radiofrekvencias-tam
- bazisallomas
- 2g
- zsikla-Árpad
- bato-tibor
- meresugyi-
- 9-millio-kar
- 9-sertett
- 88-ezer-lecsatlakoza
- 88-ezer
- lecsatlakozas
- kubatov
- politikusok
- kancellar
- banki-erik
- kirugtak
- interju
- nyomasgyakorlas
- tudomanyegyetem
- szegedi
- fendler-judit
- ner-kozeli
- lobbik
- kerestek
- presszionaltak
- orban-csalad
- mol
- kornyezetszennyezes
- javitas
- patak
- serules
- janaf
- koolajvezetek
- 500-ezer-kobmeter
- sabina-vlaovic
- nova-gradiska
- eros-szag
- 200-ezer-liter-koola
- begyujtve
- adria-olajvezetek
- music-patak
- karmentesites
- rendorseg
- lovoldozes
- nyomozas
- donald-tusk
- dobbenet
- drama
- krakko
- magyar-peter
- serult
- hat-halott
- meszrlas
- 15-eletveszelyes
- elkoveto-elfogva
- meglove
- puskaval-lott
- rendorsag
- maganyos-elkoveto
- nem-terrorcselekmeny
- eger
- kabitoszer
- esstiujsag
- drogkereskedelem
- bilincs
- heves-megyei
- dutyi
- csapas
- rendor-fokapitanysag
- 10-fo-elfogas
- lemondott
- rektor
- semmelweis-egyetem
- bizalomvesztes
- merkel-bela
- hanko-balazs
- osszeferhetetlenseg
- kinavix-kft
- az-indok
- nemzeti-kutatasi-
- fejlesztesi-es
- innovacios-hivatal
- 600-millios-tamogata
- merkel-fia
- merkely-bela-
- ugynok
- dr-kiss-laszlo
- lejaratas
- patyi-andras
- alkotmenybirosag
- orban-kormany
- nemzeti-
- kozszolgalati-
- elnoke
- nemzeti-valasztasi
- bizpttsag
- egyetem-rektora
- vadoltak
- ugynok-multtal
- alaptalan-volt
- megoldotta
- brfk
- vii-keruleti-rkp
- bunvadaszok
- bartal-andras
- akciocsoportja
- tobb-oras-eloallitas
- se-gyanusitas
- se-jegyzokonyv
- se-semmi
- viii-keruleti-
- megkereses
- birosag
- rablas
- beismeres
- meg
- elkovetett
- jatekpisztoly
- fejer-megyei
- postahivatal
- 18-eves-elkoveto
- soponyai-rablo
- fegyveresen-
- senki-sem-serult
- fejer-megye
- soponya
- orizetbe-vetel
- megtalalt-penz
- millios-zsakmany
- fantas-udito
- rablas-gyanusitott
- rendoreg
- salgotarjan
- bantalmazas
- penz
- gyanusitas
- bejelentes
- nograd-megyei
- gyerek-rablok
- 12-eves-lany
- 14-eves-fiu
- torvenyszek
- allamtitikar
- bvop
- tiltott
- veronika
- elozetes-
- kecskemeti
- fekete-17-milliard
- hanko
- nyomozas-
- kecskemeti-torvenysz
- meghosszabbitas
- nka-botrany
- varga-bajusz-
- februarig-dutyi
- karacsony-a-bortonbe
- fodraszt-sajatot-ker
- papot-sajatot-ker
- kulsos-fodrasz-
- van-a-bortonben
- hajvagas-
- havonta-egyszer
- papot-eddig-is-
- fogadhatott
- tata
- buncselekmeny
- komarom-esztergom
- orizet
- megyei
- rendorfokapitanysag
- 13-eves-rablo
- nore-tamadt
- elvette-a-penztarcaj
- 131-itelet
- kiskoruak
- eroszakos-
- tatai-rendorseg
- bosszu
- haragos
- vendetta
- forintos-kar
- tobbszazezer-
- csikostottos
- gyeplabdauto
- porra-zuzott-auto
- keritest-is
- szetverte
Impresszum
Kiadó
Szerkesztőség
| Cím | 1158 Budapest, Neptun utca 12 |
| [email protected] | |
| Telefon: | 20-242-09-73 |
Kereskedelmi és Marketing osztály
| Cím: | 1158 Budapest, Neptun utca 12 |
| e-mail: | [email protected] |
Főszerkesztő:Csákány TiborFelelős szerkesztő:Stoffán György |
ÚjságírókBecsky IstvánCzeglédi Andrea Csákány Áron Gáspár Mihály Hornyák Zsolt Kertész B.Ferenc Nagy Zsolt Tordai Csilla Varga Zsolt Dr. Nemcsók János prof. környezet és természetvédelmi szakértő Kolompár László roma-ügyi tanácsadó |
Design, programozás, technikai üzemeltetés
LS Computer
JackUS Concept
JackUS Concept
Szerzői Jogok
• Az estiujsag,hu webszájton ("lap") található tartalom a szerkesztőség ("kiadó") szellemi tulajdona.
• Az Esti Újság szerkesztősége fenntart minden, a lap bármely részének bármilyen módszerrel, technikával történő másolásával és terjesztésével kapcsolatos jogot. A laphoz tartozó oldalak tartalmát és kialakítását nemzetközi és magyar törvények védik.
• A kiadó előzetes írásos hozzájárulása nélkül tilos a lap egészének vagy részeinek (szöveg, grafika, fotó, audio- vagy videoanyag, adatszerkezet, struktúra, eljárás, program stb.) feldolgozása és értékesítése. A lap tartalmának egyes részeit - kizárólag saját felhasználás céljából - merevlemezére mentheti vagy kinyomtathatja, de ebben az esetben sem jogosult a lap így többszörözött részének további felhasználására, terjesztésére, adatbázisban történő tárolására, letölthetővé tételére, kereskedelmi forgalomba hozatalára.
• Az Esti Újság teljes egészében, a reklámokkal, hirdetésekkel együtt szerzői jogvédelem alatt állnak, azokból bármely részt kivágni, a megcsonkított részt pedig nyilvánossághoz bármely módon újraközvetíteni tilos. Tilos továbbá a kiadó előzetes írásbeli engedélye nélkül a lap tartalmát tükrözni, azaz technikai művelet segítségével nyilvánossághoz újraközvetíteni, még változatlan formában is.
• A jogosulatlan felhasználás büntető- és polgári jogi következményeket von maga után. Az Esti Újság szerkesztősége követelheti a jogsértés abbahagyását és kárának megtérítését.
• A laptól értesüléseket átvenni csak a lapra való hivatkozással lehet, azzal a feltétellel, hogy az átvevő a) nem módosítja az eredeti információt, b) a lapra utaló egyértelmű hivatkozást minden közlésnél feltünteti.
• A hírügynökségek honlapunkon felhasznált hírei és fotói szerzői jogvédelem alatt állnak, a személyes és nem kereskedelmi felhasználás eseteinek kivételével tilos azokat akár eredeti, akár átírt formában bármilyen médiumban közölni, sugározni vagy továbbadni, részben vagy egészben számítógépen tárolni.
• Az Esti Újság pontos és hiteles információk közlésére törekszik, de a tájékoztatásból fakadó esetleges károkért felelősséget nem vállal.
Az MTI hírügynökségek a honlapon felhasznált hírei és fotói szerzői jogvédelem alatt állnak. Tilos azokat akár eredeti, akár átírt formában bármilyen médiumban közölni, sugározni, vagy tovább adni, részben vagy egészben számítógépen tárolni - a személyes és nem kereskedelmi felhasználás eseteinek kivételével.
• Az Esti Újság szerkesztősége fenntart minden, a lap bármely részének bármilyen módszerrel, technikával történő másolásával és terjesztésével kapcsolatos jogot. A laphoz tartozó oldalak tartalmát és kialakítását nemzetközi és magyar törvények védik.
• A kiadó előzetes írásos hozzájárulása nélkül tilos a lap egészének vagy részeinek (szöveg, grafika, fotó, audio- vagy videoanyag, adatszerkezet, struktúra, eljárás, program stb.) feldolgozása és értékesítése. A lap tartalmának egyes részeit - kizárólag saját felhasználás céljából - merevlemezére mentheti vagy kinyomtathatja, de ebben az esetben sem jogosult a lap így többszörözött részének további felhasználására, terjesztésére, adatbázisban történő tárolására, letölthetővé tételére, kereskedelmi forgalomba hozatalára.
• Az Esti Újság teljes egészében, a reklámokkal, hirdetésekkel együtt szerzői jogvédelem alatt állnak, azokból bármely részt kivágni, a megcsonkított részt pedig nyilvánossághoz bármely módon újraközvetíteni tilos. Tilos továbbá a kiadó előzetes írásbeli engedélye nélkül a lap tartalmát tükrözni, azaz technikai művelet segítségével nyilvánossághoz újraközvetíteni, még változatlan formában is.
• A jogosulatlan felhasználás büntető- és polgári jogi következményeket von maga után. Az Esti Újság szerkesztősége követelheti a jogsértés abbahagyását és kárának megtérítését.
• A laptól értesüléseket átvenni csak a lapra való hivatkozással lehet, azzal a feltétellel, hogy az átvevő a) nem módosítja az eredeti információt, b) a lapra utaló egyértelmű hivatkozást minden közlésnél feltünteti.
• A hírügynökségek honlapunkon felhasznált hírei és fotói szerzői jogvédelem alatt állnak, a személyes és nem kereskedelmi felhasználás eseteinek kivételével tilos azokat akár eredeti, akár átírt formában bármilyen médiumban közölni, sugározni vagy továbbadni, részben vagy egészben számítógépen tárolni.
• Az Esti Újság pontos és hiteles információk közlésére törekszik, de a tájékoztatásból fakadó esetleges károkért felelősséget nem vállal.
Az MTI hírügynökségek a honlapon felhasznált hírei és fotói szerzői jogvédelem alatt állnak. Tilos azokat akár eredeti, akár átírt formában bármilyen médiumban közölni, sugározni, vagy tovább adni, részben vagy egészben számítógépen tárolni - a személyes és nem kereskedelmi felhasználás eseteinek kivételével.
Az Esti Újság és az ehhez kapcsolódó szolgáltatások adatrögzítése
Felhasználói oldalról
Az Esti Újság és az ehhez kapcsolódó összes szolgáltatás az ingyenes regisztrációhoz adatokat kér be és tárol a rendszeren. Ezen adatok a szolgáltatások igénybevételéhez szükségesek, melyekből statisztikai kimutatásokat készítünk a szolgáltatásainkat igénybevevő felhasználókról. Az adatok tárolásánál mindig a lehető legnagyobb biztonságot alkalmazzuk,hogy ezek harmadik személy, illetve illetéktelenek kezébe ne kerülhessenek. Az üzemeltető statisztikai összegzést készít a rögzített adatokból, ezen kimutatások végeredménye csak statisztikai formában készülhet el, mely nem alkalmas egyedi azonosítókhoz való kapcsolására. Ezen statisztikai adatok a szolgáltatások fejlesztésekhez illetve a hirdetési felületek értékesítéséhez szükségesek.Látogatói oldalról
Az Esti Újság és a hozzá kapcsolódó szolgáltatások a látogatókról rögzítik (IP cím, böngésző típusa, stb.) az adatokat, melyekről az üzemletető statisztikai kimutatásokat készít csak statisztikai formátumban. Üzemeltető az adatok tárolásánál a lehető legnagyobb biztonságot alkalmazza, hogy az adatok illetéktelenek kezébe ne kerülhessenek. Az üzemeltető statisztikai összegzést készít a rögzített adatokból, ezen kimutatások végeredménye csak statisztikai formában készülhet el, mely nem alkalmas egyedi azonosítókhoz való kapcsolására. Ezen statisztikai adatok a szolgáltatások fejlesztésekhez illetve a hirdetési felületek értékesítéséhez szükségesek.Az Esti Újság és az ehhez kapcsolódó szolgáltatások adatközlése
Felhasználói és látogatói oldalról egyaránt
Üzemeltető a fentebb említett statisztikai adatokat kivéve adatokat harmadik fél részére semmilyen formában át nem ad.Az Esti Újság és az ehhez kapcsolódó szolgáltatások hivatkozásai
Az Esti Újság tartalmaz hivatkozásokat más oldalakra is. Az üzemeltetőnek nem áll és nem is állhat kontrollja alatt ezen oldalak adatközlése, így ezen oldalak adatköléséért, valamint ezen oldalak személyiségi jogokban való eljárásáért az üzemeltető semmilyen felelősséget nem tud vállalni.Etikai alapelveink
A mindenkori politikának kívánunk tükröt állítani. Az újságírás ugyanis valaha erről
szólt. Valljuk és hisszük az igazság kutatása, keresése, megírása a feladatunk. Nem
vagyunk a politika szócsöve sem. S bértollnokok sem vagyunk. Minden, ami politika,
és bulvár, azt oknyomozóként megírjuk. Minderre garancia kollegáink tudása, akik
közt Egon Erwin Kirsch díjazottjaink is vannak.
A hírszolgáltatás célja
A hírszolgáltatás elsődleges célja az emberek informálása és annak lehetővé tétele, hogy mindenkor meg tudják ítélni az aktuális témákat - legyen szó politikáról, számítástechnikáról, tudományról vagy bármi egyébről. A hírszolgáltatásban dolgozók kötelessége, hogy mindig ezt tartsák szem előtt, és soha ne használják saját céljaikra a birtokukban lévő hatalmat.Függetlenség és pártatlanság
A hírszolgáltatásban dolgozóknak el kell kerülniük a tisztázatlan helyzeteket, illetve azok látszatát. Ugyanígy kerülniük kell bármilyen, érdekütközésből származó összeférhetetlenségét, vagy ennek látszatát. Nem fogadhatnak el semmilyen ellenszolgáltatást azért, hogy pozitív véleményt közöljenek vagy elhallgassanak tényeket, és nem folytathatnak olyan tevékenységet, mely kompromittálja függetlenségüket (vagy azt a látszatot kelti, hogy kompromittálja). Pártatlannak kell lenniük, de joguk van véleménynyilvánításra - amennyiben biztosítják, hogy az olvasó számára is egyértelműen elkülönüljön egymástól a hír és a szerkesztőségi vélemény.Pontosság és hitelesség
Az olvasóval szemben mindig tisztességesnek kell lenni, és mindig arra kell törekedni, hogy a hír pontos legyen; ne legyen egyoldalú; feltárja az összefüggéseket és minden oldalról tisztességesen világítsa meg a kérdést. Ugyanez igaz az elemző cikkekre és a kommentárokra is. A lényeges tárgyi tévedéseket és a kihagyásokból származó hibákat azonnal és feltűnő módon ki kell javítani, hogy az olvasók is tudomást szerezhessenek a korrekcióról.Korrektség és a jogok tiszteletben tartása
Mindenkor teljes mértékben tiszteletben kell tartani a hírekben szereplő, vagy a hírekkel kapcsolatban érintett személyek jogait. A hírszolgáltató mindig tegye fel magának a kérdést, hogy milyen eljárásra tartana igényt, ha ő vagy az egyik családtagja lenne az érintett. Egy nyilvános vád esetén mindig biztosítani kell az érintettnek a válaszadás lehetőségét. Amennyiben valaki megígéri hírforrásának, hogy nem fedi fel kilétét, úgy ehhez minden körülmények között ragaszkodnia kell - és ennek megfelelően csak indokolt esetben szabad ilyen ígéretet tenni. Amennyiben nem indokolt a forrás eltitkolása, úgy az információ forrását meg kell nevezni.
© Esti Újság - Hírek és Bulvár minden mennyiségben!
© Esti Újság - 2025 - Hírek és Bulvár minden mennyiségben!